Gestion de l’information interne à Paris : sécuriser les flux, les outils et les décisions
Lorsqu’un document se perd entre une boîte mail, un ERP, un dossier partagé et un outil collaboratif, le problème dépasse la technique. Il affecte la prise de décision, la relation client et la capacité des équipes à travailler ensemble. À Paris, un prestataire en gestion de l’information interne peut aider une PME, une start-up ou une ETI à reprendre la maîtrise de ses données, de ses outils et de ses processus, sans alourdir son organisation.
Ce que recouvre réellement la gestion de l’information interne
La gestion de l’information interne organise la manière dont l’entreprise crée, partage, protège, retrouve, archive et supprime ses informations. Elle concerne les données clients, RH, commerciales, comptables et opérationnelles, mais aussi les règles qui permettent aux collaborateurs d’y accéder au bon moment et avec le niveau d’autorisation adapté.
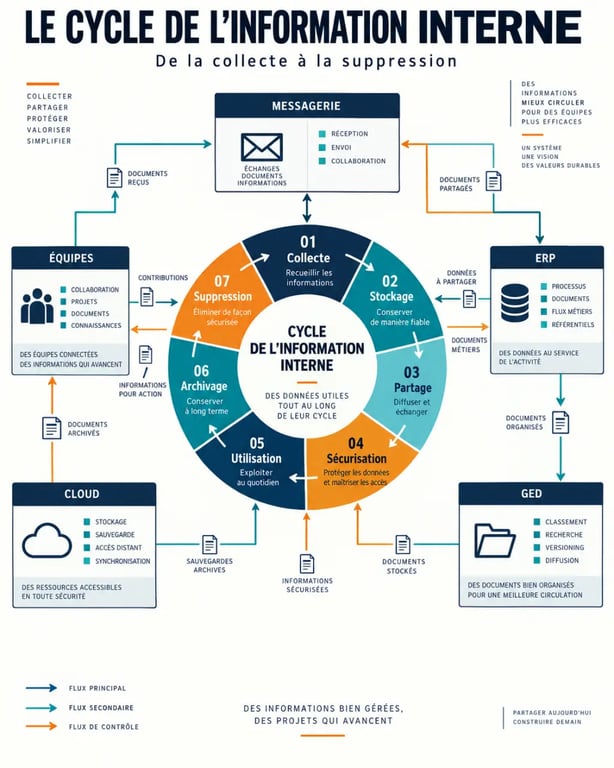
Le système d’information (SI) est le socle de cette organisation. Il réunit les applications métier, l’ERP, la messagerie, les postes de travail, le réseau, les serveurs ou le cloud, ainsi que les utilisateurs et leurs pratiques. Une gestion efficace ne consiste donc pas à multiplier les logiciels. Elle cherche à faire circuler une information fiable entre les bonnes personnes et les bons outils, avec une traçabilité suffisante.
Relier outils, données et processus
Une GED sous SharePoint peut centraliser les documents et leurs versions. Un ERP peut structurer les flux de gestion. Des interfaces relient ensuite les applications pour éviter les ressaisies. Enfin, des indicateurs automatisés donnent aux dirigeants une vision exploitable de l’activité. Lorsque ces briques fonctionnent isolément, les équipes compensent avec des tableaux parallèles, des exports manuels et des validations par e-mail.
Le point souvent négligé se situe dans les chemins empruntés par l’information. Comme un sillon creusé par les habitudes, un contournement finit par devenir le circuit réel de l’entreprise : fichier envoyé hors de l’outil prévu, validation verbale non tracée ou copie locale d’un document sensible. Cartographier ces trajets informels permet d’identifier les ruptures de traçabilité, les doublons et les risques d’erreur avant de choisir une nouvelle solution.
Commencer par un diagnostic utile plutôt que par un nouvel outil
Un accompagnement pertinent débute par un audit de l’existant. Cette étape doit faire émerger les priorités opérationnelles : lenteurs de traitement, accès mal maîtrisés, logiciels redondants, dépendance à une personne clé, difficultés de reporting ou vulnérabilités de sécurité. Le diagnostic transforme un ressenti diffus en plan d’action hiérarchisé, avec des décisions liées aux usages réels.
Comprendre et tenir le registre des activités de traitement — La CNIL explique comment recenser vos traitements de données personnelles et obtenir une vue d’ensemble conforme au RGPD.
Les livrables à demander à un prestataire
Pour être exploitable, un diagnostic informatique doit aller au-delà d’une liste de recommandations générales. Il peut inclure une cartographie du SI, l’analyse des flux interapplicatifs, un inventaire des données et des accès, l’état des infrastructures et du réseau, ainsi qu’une évaluation des processus comptables et administratifs. Le prestataire doit aussi distinguer les actions rapides des projets structurants, en précisant les dépendances et les conditions de mise en œuvre.
- Les informations critiques et les applications qui les traitent ;
- Les points de rupture entre outils, équipes ou sites ;
- Les droits d’accès à corriger et les comptes à supprimer ;
- Les sauvegardes à tester et les scénarios de restauration ;
- Les procédures à documenter pour assurer la continuité et la conformité.
Adapter la feuille de route à la maturité de l’entreprise
Une start-up en croissance cherchera souvent à structurer les droits, les outils collaboratifs et les flux entre ventes, finance et opérations. Une PME pourra prioriser l’externalisation de la maintenance, la sécurisation du réseau et la digitalisation de processus encore manuels. Une ETI aura davantage besoin de gouvernance, d’interopérabilité entre entités, de pilotage et de procédures homogènes.
Le bon projet suit la capacité de l’entreprise à faire évoluer ses usages. Il ne se mesure pas au nombre de fonctionnalités déployées, mais à la qualité de leur adoption et à leur cohérence avec l’organisation. Cette approche aide aussi à planifier une migration, une revue des outils ou une externalisation sans créer de rupture dans l’activité.
Sécuriser l’information sans interrompre l’activité
La cybersécurité ne se résume pas à installer un antivirus. Elle repose sur des mesures cohérentes : gestion des identités, mots de passe robustes, authentification renforcée lorsque nécessaire, mises à jour, supervision, sensibilisation des utilisateurs et réponse organisée en cas d’incident. Un prestataire informatique doit expliquer clairement ce qui est surveillé, qui intervient et selon quels délais.
La sécurité concerne aussi les usages quotidiens. Les droits d’accès doivent correspondre aux fonctions exercées et être réexaminés lorsque les équipes changent. Les données sensibles doivent être identifiées, les outils utilisés par les collaborateurs connus et les procédures d’incident accessibles. Cette organisation réduit l’exposition aux erreurs et facilite la réaction lorsqu’un événement survient.
Sauvegarde, PCA et PRA : trois protections complémentaires
Une sauvegarde protège une copie des données, mais elle ne garantit pas, à elle seule, une reprise fluide. Le plan de continuité d’activité (PCA) définit comment maintenir les fonctions essentielles pendant une perturbation. Le plan de reprise d’activité (PRA) organise le retour à la normale après un incident majeur. Il faut vérifier la fréquence des sauvegardes, leur séparation de l’environnement de production, les responsabilités et surtout la réalisation de tests de restauration.
La continuité dépend également de la documentation : contacts d’urgence, procédures d’escalade, dépendances applicatives et priorités de remise en service. Sans ces éléments, une équipe peut disposer de copies de données sans savoir quelle application restaurer d’abord ni comment vérifier l’intégrité du redémarrage. Un test de restauration permet de confronter les procédures prévues aux conditions réelles de reprise.
RGPD, conservation et piste d’audit fiable : intégrer la conformité aux usages
Le RGPD impose de traiter les données personnelles avec une finalité définie, une durée de conservation adaptée et des mesures de sécurité appropriées. Pour l’entreprise, l’enjeu consiste à savoir quelles données elle détient, où elles sont stockées, qui y accède et comment elle répond à une demande liée aux droits des personnes. Le DPO, lorsqu’il est désigné, doit pouvoir s’appuyer sur une organisation documentée et sur des responsabilités clairement réparties.
Cette organisation passe par l’inventaire des données, la définition des durées de conservation et la maîtrise des accès. Elle concerne aussi les outils collaboratifs, les espaces partagés et les solutions cloud utilisés au quotidien. Une procédure claire aide les équipes à appliquer les règles sans transformer chaque demande en traitement exceptionnel.
Dans les processus comptables et financiers, la piste d’audit fiable vise à démontrer le lien entre une opération, ses pièces justificatives et son traitement. Une GED bien paramétrée, des règles de nommage, des circuits de validation et des droits d’accès cohérents facilitent cette traçabilité. La conformité devient alors la conséquence d’un processus maîtrisé, plutôt qu’un contrôle ajouté après coup.
Comparer les prestataires parisiens et préparer la prise de contact
La proximité à Paris peut faciliter les ateliers de cadrage, les interventions sur site et la compréhension de votre environnement. Elle ne doit toutefois pas être le seul critère. Comparez le périmètre proposé, l’expertise réellement disponible, le mode de support, la capacité à travailler avec vos outils et les conditions de réversibilité si vous changez de prestataire.
Vérifiez également la façon dont le prestataire répartit les responsabilités avec vos équipes. Une offre d’externalisation doit préciser ce qui relève de la maintenance, du pilotage, de la sécurité, du conseil et de la décision interne. Cette clarification évite les zones grises lorsque survient un incident ou lorsqu’un projet nécessite l’intervention de plusieurs acteurs.
| Besoin prioritaire | Compétences à rechercher | Question à poser |
|---|---|---|
| Fonction informatique externalisée | Maintenance, réseau, postes, supervision, support | Quels niveaux de service et quelles modalités d’escalade prévoyez-vous ? |
| Processus dispersés | Audit, cartographie SI, GED, ERP, interfaces | Quels livrables remettriez-vous après le diagnostic ? |
| Risque cyber ou continuité | Gestion des accès, sauvegarde, PCA, PRA, tests | Comment testez-vous la restauration et le plan de reprise ? |
| Conformité et traçabilité | RGPD, conservation, documentation, piste d’audit fiable | Comment répartissez-vous les responsabilités avec le DPO et les équipes internes ? |
Avant de solliciter un rendez-vous, préparez une description concise de vos irritants, de vos applications principales, du nombre d’utilisateurs et des contraintes réglementaires ou métiers. Demandez un diagnostic cadré, un périmètre d’intervention écrit, les exclusions, les modalités de support et les conditions de migration ou de réversibilité.
Les références comparables, les avis vérifiables et la capacité du prestataire à expliquer ses choix en langage clair sont des signaux de réassurance plus utiles qu’une promesse technologique vague. Un premier échange doit permettre de comprendre les priorités, les dépendances et les étapes possibles, avant toute décision sur les outils ou le niveau d’externalisation.